Política de Privacidade e DPA
Política de Privacidade e DPA
CONFORME AO GDPR/UK GDPR
1. Introdução
Esta Política de Privacidade explica como a Sophya Inc. (“SoWork,” “nós”, “nosso” ou “conosco”) coleta, usa, divulga e protege suas informações quando você acessa ou usa os serviços SoWork (sowork.com, app.sowork.com e aplicativos relacionados).
A SoWork está comprometida com a privacidade e cumpre com:
GDPR da UE
GDPR do Reino Unido
Lei de privacidade de BC
CCPA/CPRA (Califórnia)
Lei de Privacidade Australiana
Nós projetamos nossos sistemas para minimizar dados, criptografar dados em trânsito e em repouso, e honrar todos os direitos de exclusão, acesso e exportação. Se você tiver alguma dúvida, entre em contato conosco em:
aloha@sowork.com
2. Quais dados coletamos e por quê
Coletamos apenas os dados necessários para fornecer e melhorar o SoWork. Abaixo está um resumo:
Informações da Conta
Nome, e-mail, senha (criptografada em hash), informações da equipe/organização
Finalidade: Criar e gerenciar sua conta
Base legal: Contrato
Dados de Uso
Endereço IP, navegador, tipo de dispositivo
Eventos de interação no aplicativo (cliques, recursos utilizados, duração das sessões) via Google Analytics e Amplitude
Finalidade: Melhorar o desempenho e a qualidade do produto
Base legal: Interesse legítimo (UE/Reino Unido); consentimento para análises onde aplicável
Conteúdo do Espaço de Trabalho
Mensagens, reações, textos de status, imagens carregadas, metadados de reuniões
Finalidade: Fornecer o ambiente SoWork e seus recursos de colaboração
Base legal: Contrato
Dados de Integração do Google Drive (opcional, somente se você conectar o Google Drive)
O e-mail da sua conta do Google, nome e foto do perfil; metadados dos arquivos do Drive que você optar por compartilhar no SoWork (ID do arquivo, nome, tipo, ícone, miniatura, link); os tokens OAuth emitidos pelo Google para que o SoWork possa agir em seu nome
Finalidade: Permitir que você navegue pelo seu Drive dentro do SoWork, anexe arquivos a mensagens e permita que o proprietário de um arquivo conceda acesso a ele para um colega de equipe sem sair do SoWork
Base legal: Consentimento (você conecta e pode desconectar a qualquer momento)
Informações de Pagamento
Fornecidas diretamente ao Stripe; o SoWork não armazena dados completos do cartão
Finalidade: Processar pagamentos
Base legal: Contrato
Interações de Suporte
E-mails, mensagens de chat, relatórios de bugs
Finalidade: Fornecer suporte
Base legal: Interesse legítimo
Nós não vendemos informações pessoais.
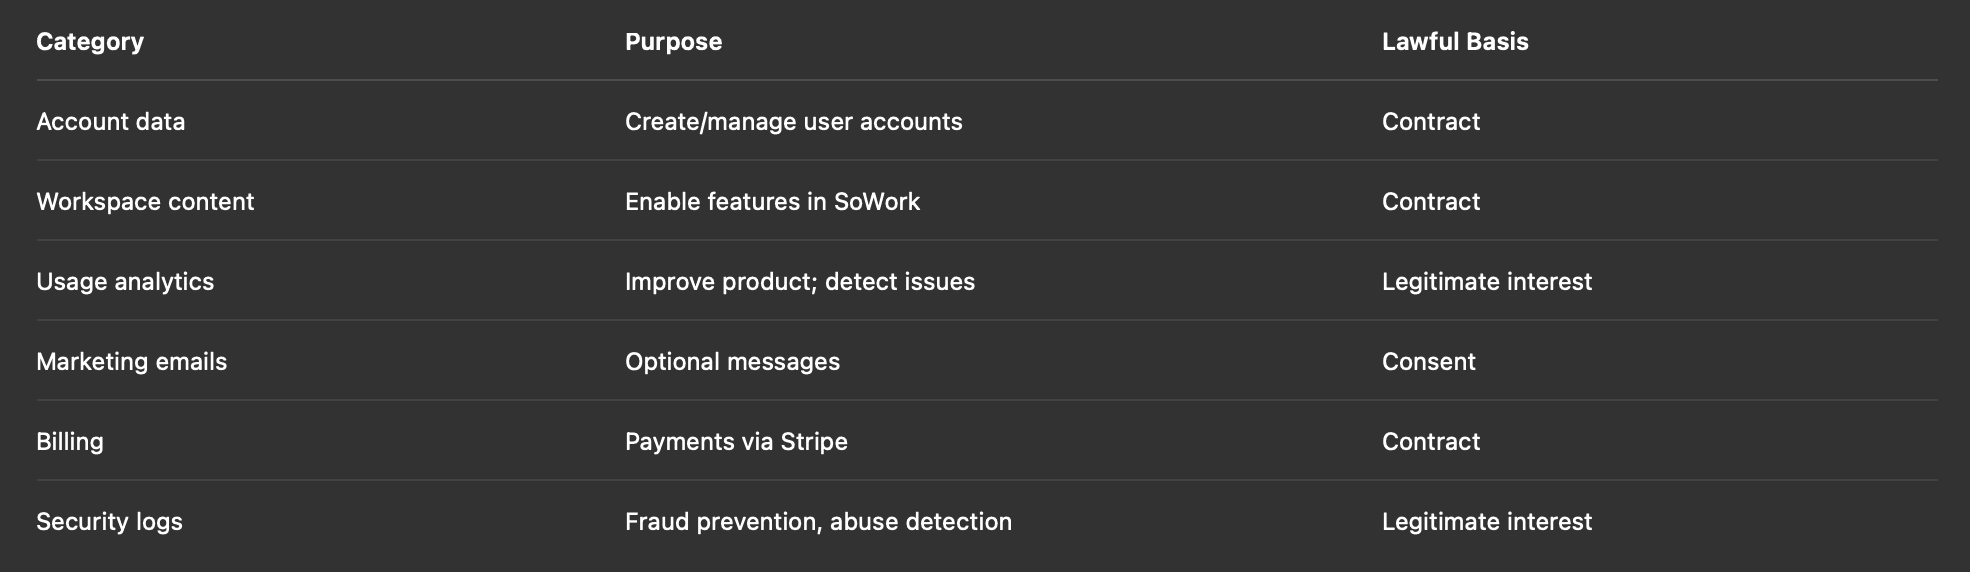
3. Bases Legais para Processamento (GDPR/UK GDPR)
4. Como Compartilhamos Informações
Compartilhamos informações apenas com provedores necessários para a operação do SoWork:
Suboperadores
AWS (EUA) – infraestrutura
Google Cloud (EUA) – infraestrutura + backups
Stripe (EUA) – pagamentos
Google Analytics – análises
Amplitude – análises
Cada suboperador está vinculado a um Acordo de Processamento de Dados (DPA) e Cláusulas Contratuais Padrão. Não compartilhamos informações com anunciantes e não vendemos dados.
O Google (Drive API) recebe solicitações em seu nome apenas quando você conecta a integração com o Google Drive; o Google atua como um controlador independente de sua conta do Google sob sua própria política de privacidade.
5. Dados do Usuário do Google e a Integração com o Google Drive
O SoWork oferece uma integração opcional com o Google Drive. Ela permanece desativada até que você conecte sua conta do Google nas configurações de integração do SoWork, e o Google mostrará as permissões exatas solicitadas antes de você aprovar.
O que acessamos. Com sua permissão, o SoWork lê a lista de arquivos no seu Drive para que você possa escolher um para compartilhar, lê metadados de arquivos compartilhados no SoWork (nome, tipo, ícone, miniatura, link, proprietário, hora da modificação e se um visualizador já possui acesso) e lê o e-mail, nome e foto do perfil da sua conta do Google para mostrar qual conta está conectada. O SoWork não baixa, armazena, edita, move ou exclui o conteúdo dos seus arquivos do Drive.
Ações que realizamos em seu nome. Quando um colega de equipe solicita acesso a um arquivo que você compartilhou e você aprova o pedido no SoWork, o SoWork cria uma permissão de “leitor” ou “comentador” nesse único arquivo para esse colega, em seu nome. Essa é a única alteração que o SoWork faz no seu Drive.
Como armazenamos. Os tokens OAuth são armazenados apenas em nossos servidores, têm escopo limitado à sua conta em um espaço de trabalho do SoWork e nunca são enviados para o seu navegador ou para outros usuários. Os metadados do arquivo são armazenados na mensagem de chat à qual você os anexou. As miniaturas dos arquivos são transmitidas do Google para o navegador dos seus colegas de equipe por meio dos nossos servidores e não são armazenadas.
Como compartilhamos. Os metadados do arquivo ficam visíveis para os membros do espaço de trabalho do SoWork no qual você compartilhou o arquivo, da mesma forma que qualquer mensagem. Não transferimos dados do usuário do Google para terceiros e não os utilizamos para publicidade, não os vendemos nem os usamos para construir ou treinar modelos de aprendizado de máquina ou inteligência artificial.
Acesso humano. A equipe do SoWork não lê os dados de usuários do Google, exceto com o seu consentimento, para investigar um problema de segurança ou abuso, ou para cumprir a lei.
Como excluir. Desconectar o Google Drive nas suas configurações de integração do SoWork revoga o acesso do SoWork junto ao Google e exclui os tokens armazenados e o registro de integração. A mesma exclusão ocorre automaticamente quando você sai ou é removido de um espaço de trabalho, quando um espaço de trabalho é excluído ou quando você exclui sua conta do SoWork. Você também pode revogar o acesso do SoWork a qualquer momento na página de permissões da sua Conta do Google em myaccount.google.com/permissions.
O uso e a transferência de informações recebidas de APIs do Google pelo SoWork para qualquer outro aplicativo obedecerão à Política de Dados do Usuário dos Serviços de API do Google, incluindo os requisitos de Uso Limitado.
6. Transferências Internacionais (UE/Reino Unido → EUA)
Como o SoWork e sua infraestrutura estão localizados nos Estados Unidos, seus dados serão transferidos para fora da UE e do Reino Unido. Para proteger essas transferências, utilizamos:
Cláusulas Contratuais Padrão (SCCs) aprovadas pela Comissão Europeia
Adendo do Reino Unido às SCCs
Medidas técnicas, incluindo criptografia, controles de acesso e permissões rígidas baseadas em funções
7. Retenção de Dados
Retemos os dados apenas pelo tempo necessário:
Tipo de Dado | Período de Retenção |
|---|---|
Dados da conta | Até a exclusão da conta |
Conteúdo do espaço de trabalho | Até a exclusão da conta |
Logs do sistema | 90 dias |
Backups | Até 90 dias após a exclusão |
Registros de faturamento | Conforme exigido por lei (geralmente 7 anos) |
Após as solicitações de exclusão, os dados são removidos dos sistemas ativos e dos backups em até 90 dias.
Os tokens OAuth do Google Drive e os registros de integração são excluídos imediatamente quando você desconecta a integração, sai do espaço de trabalho ou exclui sua conta, e dos backups em até 90 dias.
8. Seus Direitos (GDPR e UK GDPR)
Se você estiver localizado na UE, Reino Unido ou EEE, você tem o direito de:
Acessar seus dados pessoais
Solicitar a exclusão dos seus dados
Solicitar correção ou atualizações
Restringir o processamento
Opor-se ao processamento
Receber seus dados em formato portátil
Retirar o consentimento a qualquer momento
Apresentar uma reclamação à sua autoridade de proteção de dados
Você pode exercer esses direitos pelo e-mail aloha@sowork.com.
Representante na UE/Reino Unido (Artigo 27) Com base em nossa avaliação, o SoWork qualifica-se para a isenção de nomeação de um representante na UE/Reino Unido porque:
nosso processamento de dados pessoais da UE/Reino Unido é ocasional,
não envolve dados de categorias especiais em grande escala,
e apresenta baixo risco para os indivíduos.
Continuamos a monitorar esta situação.
9. Cookies e Tecnologias de Monitoramento
Utilizamos cookies para fins de funcionalidade e análise. Tipos de cookies:
Cookies essenciais – necessários para o login e operação do espaço de trabalho
Cookies de análise – Google Analytics, Amplitude
Cookies de preferência – lembram suas configurações
Onde aplicável, obtemos o consentimento para cookies não essenciais.
10. Segurança
Utilizamos medidas de segurança padrão do setor, incluindo:
Criptografia TLS em trânsito
Criptografia em repouso
Controles de acesso baseados em funções
Análises de segurança periódicas
Registro de auditoria (logging)
11. Privacidade das Crianças
O SoWork não se destina a crianças menores de 13 anos, e não coletamos intencionalmente dados delas.
12. Como Entrar em Contato Conosco
POLÍTICA DE COOKIES (EM CONFORMIDADE COM GDPR/UK GDPR)
1. O Que São Cookies?
Cookies são pequenos arquivos de texto armazenados no seu dispositivo para fazer o SoWork funcionar corretamente e melhorar sua experiência.
2. Como Utilizamos Cookies
Cookies Essenciais Necessários para login, gerenciamento de sessão e funcionalidade do espaço de trabalho.
Cookies de Análise Utilizados para entender os padrões de uso através de:
Google Analytics
Amplitude
Esses cookies são carregados somente após o consentimento do usuário, onde aplicável.
3. Escolhas sobre Cookies
Você pode:
Aceitar todos os cookies
Rejeitar cookies não essenciais
Retirar o consentimento a qualquer momento
As configurações do navegador também podem bloquear cookies.
SoWork — ADENDO DE PROCESSAMENTO DE DADOS
Este Adendo de Processamento de Dados (“DPA”) está incorporado aos Termos de Serviço do SoWork (“Contrato”) e aplica-se quando o SoWork processa Dados Pessoais em nome de um Cliente sujeito ao GDPR, UK GDPR ou leis semelhantes. Ao utilizar os Serviços, o Cliente concorda com este DPA.
1. Papéis e Responsabilidades
O Cliente é o Controlador dos Dados Pessoais.
O SoWork é o Operador, processando Dados Pessoais apenas para fornecer os Serviços.
Cada parte cumprirá com as Leis de Proteção de Dados aplicáveis.
2. Instruções do Cliente
O SoWork processará Dados Pessoais apenas:
(a) para fornecer os Serviços,
(b) de acordo com as instruções documentadas do Cliente,
(c) conforme exigido por lei. O SoWork notificará o Cliente se uma instrução parecer ilegal.
3. Confidencialidade
O SoWork garante que os profissionais com acesso aos Dados Pessoais estão sujeitos a obrigações de confidencialidade.
4. Suboperadores
O Cliente autoriza o SoWork a utilizar suboperadores necessários para fornecer os Serviços, incluindo:
AWS (EUA)
Google Cloud (EUA)
Stripe (EUA)
Google Analytics
Amplitude
O SoWork imporá obrigações de proteção de dados a todos os suboperadores e continuará responsável pela conformidade deles.
5. Medidas de Segurança
O SoWork implementará medidas técnicas e organizacionais adequadas ao risco, incluindo criptografia, controles de acesso, segurança de rede, monitoramento e análises periódicas.
6. Solicitações dos Titulares dos Dados
O SoWork auxiliará o Cliente a responder a solicitações de direitos dos titulares dos dados (acesso, exclusão, correção, portabilidade, oposição) relevantes aos dados processados por meio dos Serviços.
7. Violações de Dados Pessoais
O SoWork notificará o Cliente sem atraso indevido ao tomar conhecimento de uma Violação de Dados Pessoais que afete os Dados Pessoais.
8. Transferências Internacionais
Sempre que os Dados Pessoais forem transferidos para os Estados Unidos:
As Cláusulas Contratuais Padrão da UE (SCCs, Módulo 2) são incorporadas a este DPA.
O Adendo do Reino Unido aplica-se para o UK GDPR.
O SoWork implementará medidas complementares, incluindo criptografia, controles de acesso e registros (logging).
A execução deste DPA constitui a execução das SCCs.
9. Exclusão de Dados
Após o término dos Serviços ou mediante solicitação, o SoWork excluirá os Dados Pessoais dos sistemas ativos sem atraso indevido e dos backups em até 90 dias, a menos que a retenção seja exigida por lei.
10. Direitos de Auditoria
O Cliente poderá:
(a) solicitar resumos das medidas de segurança do SoWork, ou
(b) realizar uma auditoria remota razoável uma vez por ano, mediante aviso prévio por escrito.
Auditorias presenciais são permitidas apenas se exigidas por lei. Se tal documentação for insuficiente para o Cliente cumprir suas obrigações legais nos termos do GDPR ou UK GDPR, o Cliente poderá realizar uma auditoria remota dos sistemas relevantes do SoWork no máximo uma vez a cada período de 12 meses, com pelo menos 30 dias de aviso prévio por escrito.
Todas as auditorias serão realizadas sob custeio e despesa exclusivos do Cliente. Isso inclui, sem limitação:
custos internos do Cliente,
honorários de qualquer auditor terceirizado,
custos razoáveis do SoWork referentes ao tempo, pessoal, assistência de engenharia e despesas administrativas gerais associadas à facilitação da auditoria.
O SoWork exigirá que o Cliente assine um acordo de confidencialidade e concorde por escrito em reembolsar todos os custos relacionados à auditoria antes que ela comece.
11. Responsabilidade e Lei Aplicável
A responsabilidade sob este DPA está sujeita às limitações previstas no Contrato.
Para transferências da UE, as SCCs são regidas pelas leis da Irlanda.
Para transferências do Reino Unido, aplica-se o Adendo do Reino Unido. Este DPA entra em vigor automaticamente e não exige assinatura.
O uso do SoWork após a data de vigência constitui aceitação.